

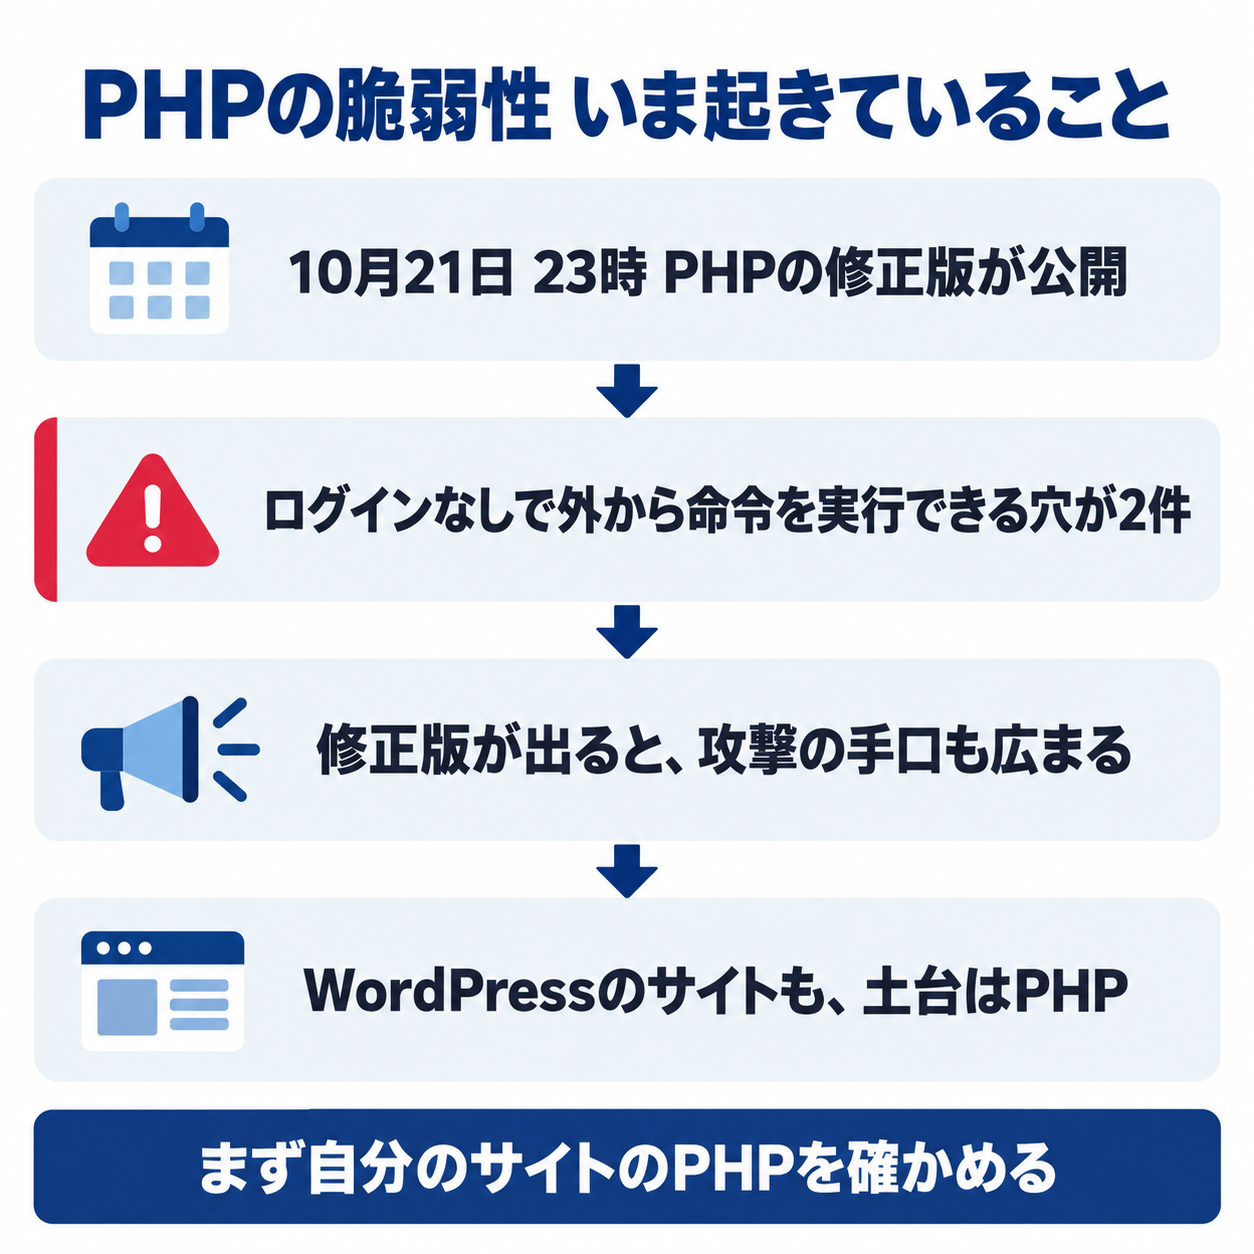
PHPの脆弱性のニュースが一気に広がっています。2026年10月21日の23時(日本時間)、PHP公式がログインなしで外から乗っ取られるおそれのある穴を2件ふさいだ修正版を出したのです。
WordPressのサイトは、このPHPの上で動いています。
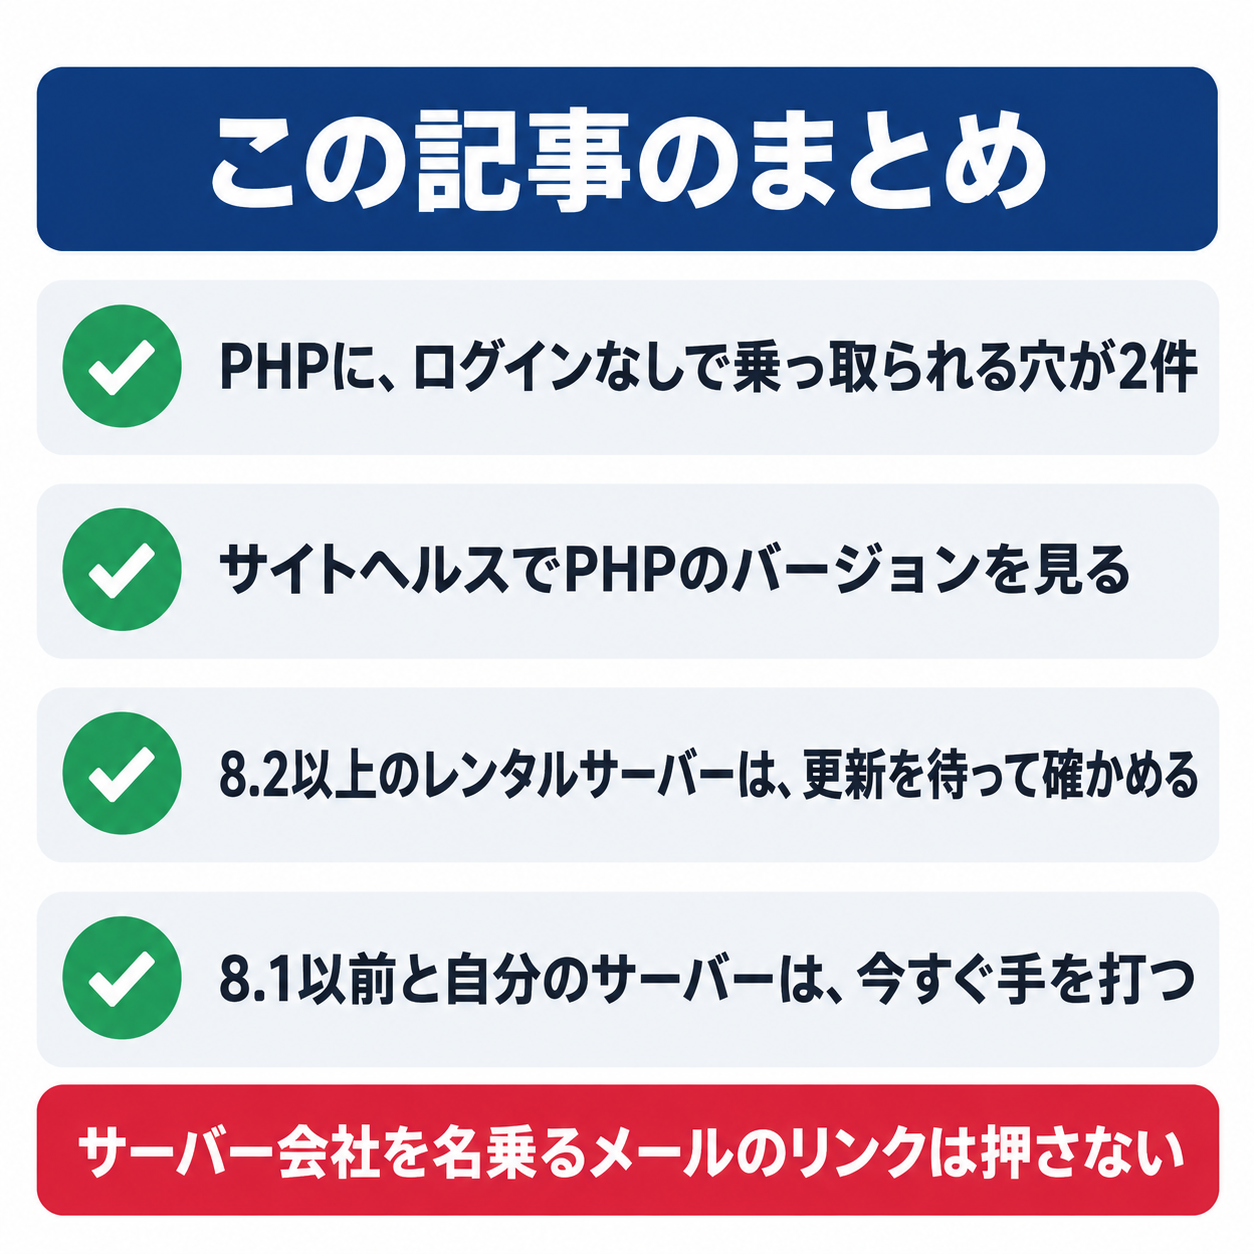
ただ、慌ててサーバーの設定を触る必要はありません。最初にやるのは、WordPressの管理画面で、自分のサイトのPHPのバージョンを見ることです。かかる時間は1分ほど。その数字によって、やることは3つに分かれます。
この記事では、何が起きたのかを順に説明し、バージョン別に今日やることをまとめます。記事の最後では、この手順を1枚ずつ進められる対策マニュアルを、公式LINEでお渡ししています。
私の会社のサイトもWordPressで、昨夜のうちに確かめたらPHPは8.3でした。同じように確かめたい方に向けて、実際にやった順番でまとめました。
10月21日に、PHPの修正版が出た
PHP公式は10月21日、重大な脆弱性2件をふさいだ修正版を公開しました。前日の20日に「明日、重大なセキュリティ修正を出す」と予告していたため、公開前からニュースになっていました。
公開された修正版は次の4つです。
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
脆弱性の深刻さを表す点数(CVSS)は、2件とも10点満点で9.2です。PHP公式の発表の見出しは「Critical remote code execution vulnerabilities, update now」。
訳すと「重大なリモートコード実行の脆弱性。今すぐ更新を」です。
なぜ「PHPがやばい」と言われているのか
今回の穴は、ログインしていない人が、外からサーバーに命令を実行させられるおそれのある種類です。専門用語では「認証不要のリモートコード実行」と呼びます。サイトの改ざん、情報の抜き取り、迷惑メールの送信元にされる、といった被害につながります。
PHP公式の発表で特に重いのは、次の2点です。
- WordPressなどのプログラムが動き出す前の段階で、攻撃が起こせる例が示されている。プラグインを最新にしていても、それだけでは防げない
- 対象は、Webのリクエストを処理するPHPの環境のほぼ全部(PHP-FPM、Apacheのmod_php、LiteSpeedなど)。レンタルサーバーで使われている形がほとんど入る
そして、修正版が出たということは、どこを直したのかが誰でも見られる状態になったということです。修正の中身から攻撃の手口を組み立てる人が必ず出ます。修正版が出た直後から、まだ更新していないサイトが狙われやすくなります。
WordPress公式も同じ日にお知らせを出しました。要点は、WordPress本体の更新は要らないこと、そしてサイトの管理者はすぐにPHPを更新することです。
レンタルサーバーの会社が更新や防御を進めている場合もあるので、まずサーバー会社に状況を確かめるよう勧めています。
セキュリティ会社のPatchstackは、Wiz ResearchがWordPressなどの環境で、ログインなしの攻撃が成り立つことを実際に示したと伝えています(10月21日時点)。
WordPressは、世界のWebサイトで最も多く使われている仕組みの1つです。その土台のPHPに穴があるので、「PHPがやばい」という話が一気に広がりました。
まず1分:自分のサイトのPHPのバージョンを見る
最初にやることは、WordPressの管理画面でPHPのバージョンを見ることです。サーバーの管理画面に入れなくても、WordPress側で確かめられます。
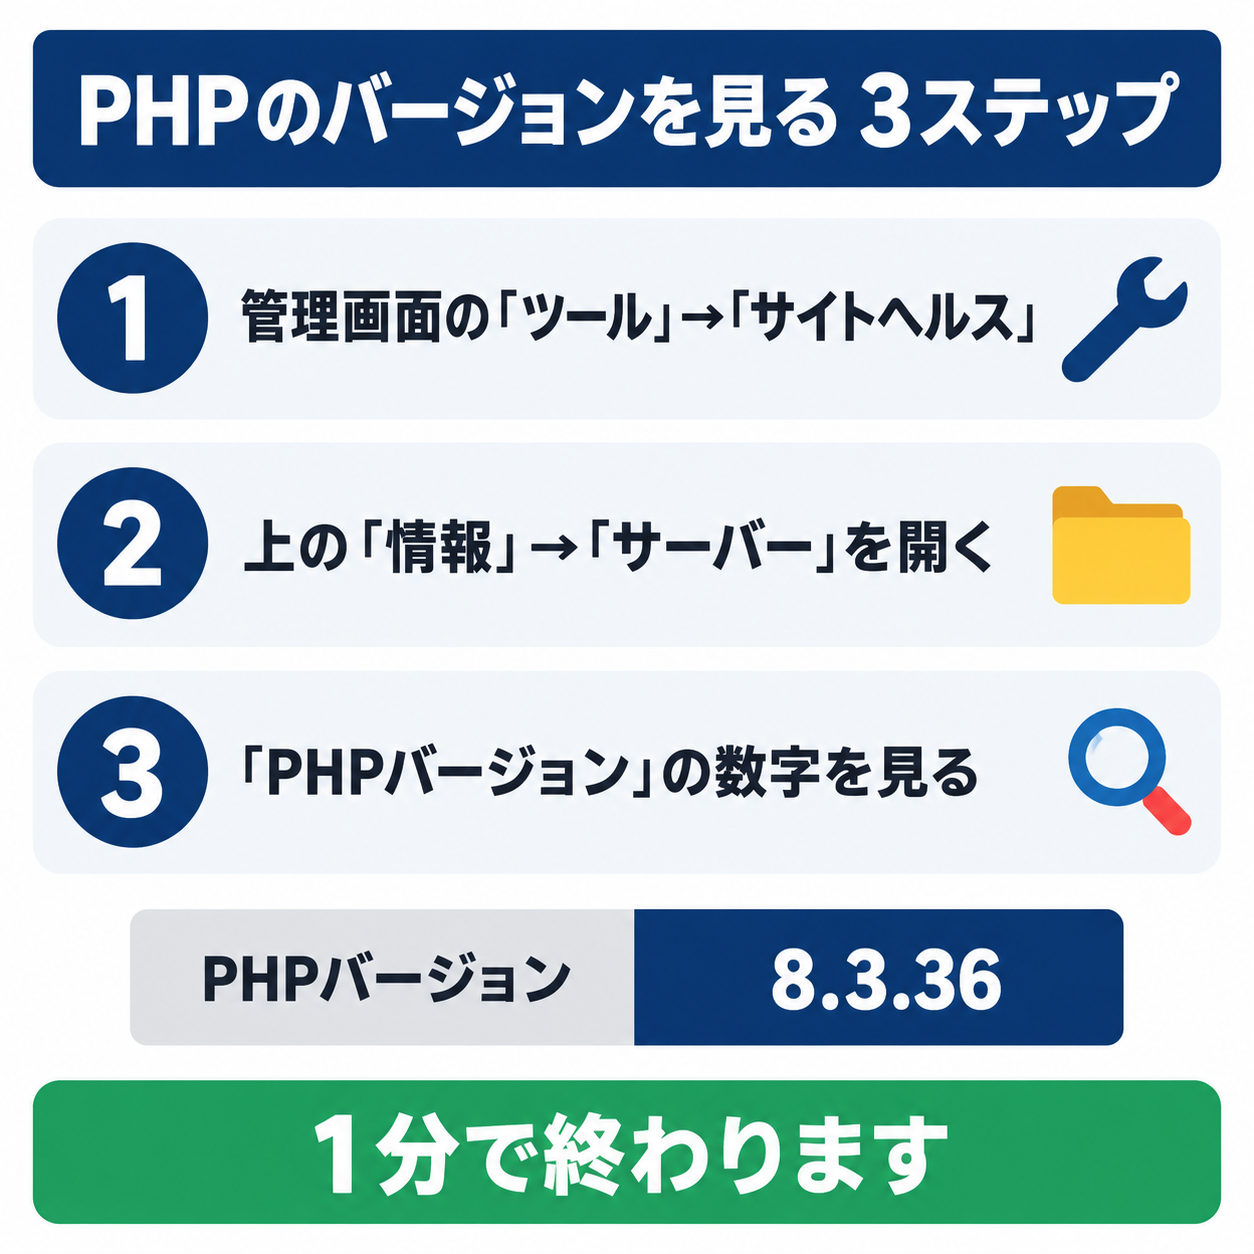
- WordPressの管理画面の左のメニューで「ツール」→「サイトヘルス」を開く
- 画面の上にある「情報」を押し、一覧の中の「サーバー」を開く
- 「PHPバージョン」の行の数字を見る
「8.3.35」のように、点で区切った3つの数字が出ます。大事なのは最初の2つ(8.3など)と、最後の数字です。
私のサイトは、確かめた時点で8.3.35でした。今回の修正版は8.3.36なので、最後の数字が1つ上がれば修正が入った合図です。
レンタルサーバーによっては、今回の件でサーバーの管理画面を一時的に止めていることがあります(私が使っているXServerは、10月21日の16時から管理画面などを止めていました。サイトの表示は普段どおりです)。
WordPressのサイトヘルスなら、サーバーの管理画面が止まっていても確かめられます。
数字を見たら、やることは3つに分かれる
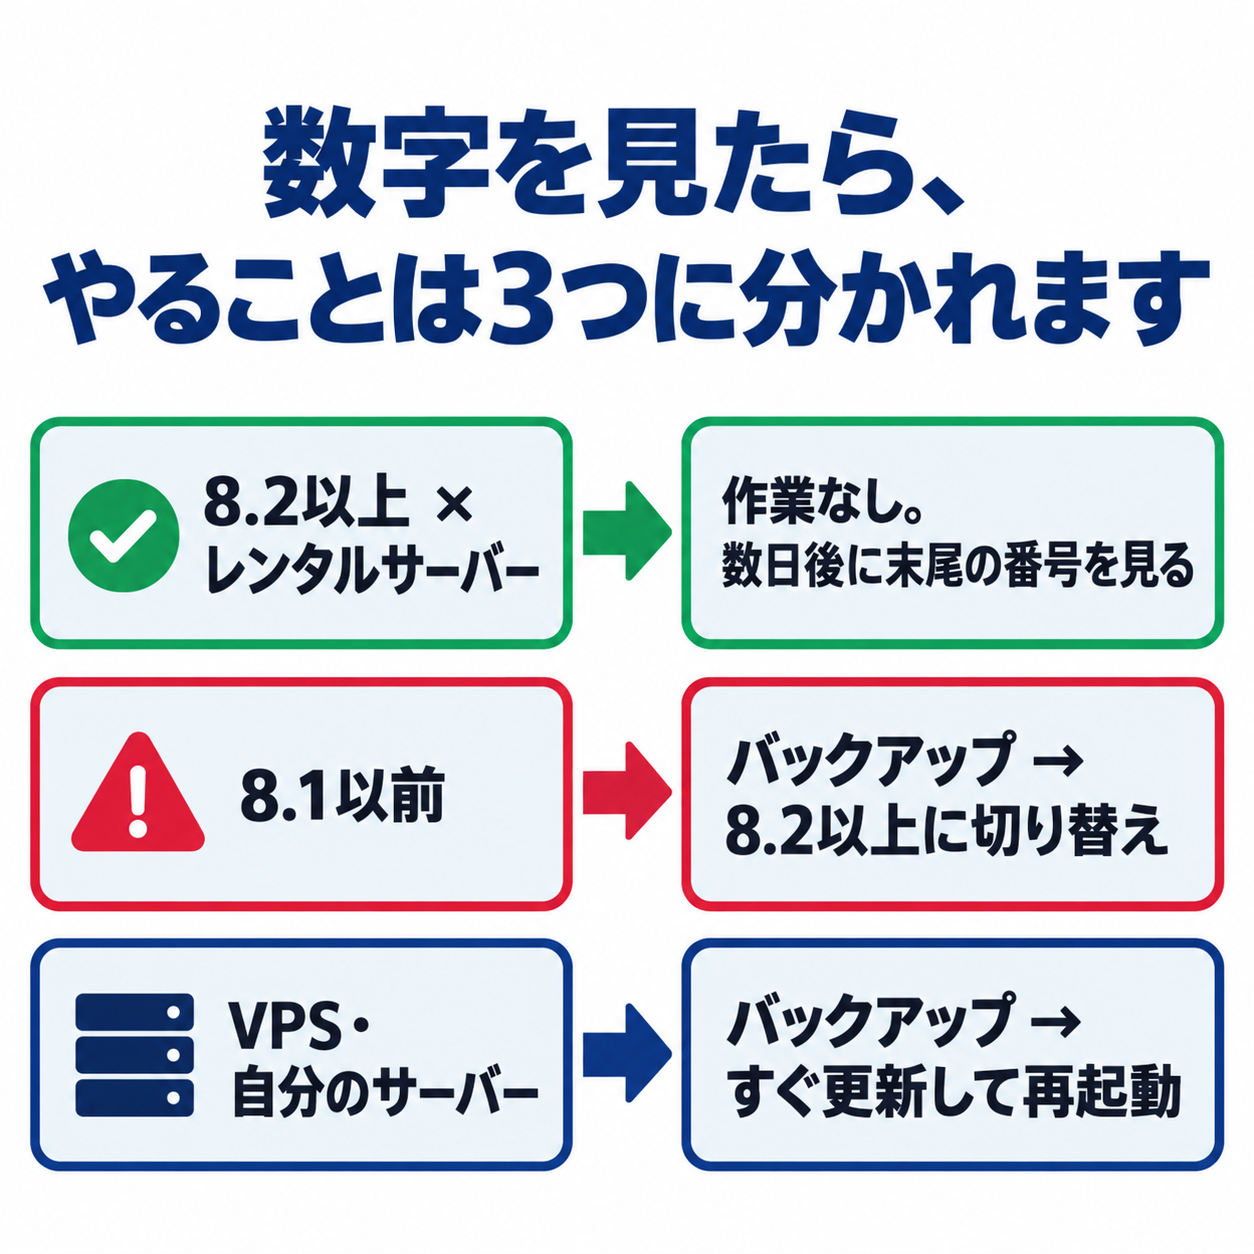
PHPのバージョンと、サイトをどこに置いているかで、今日やることが決まります。
8.2以上で、レンタルサーバーを使っている
サイトの持ち主がやる作業は、基本的にありません。レンタルサーバーのPHPの最後の数字(8.3.35→8.3.36のような更新)は、サーバー会社がサーバー側で入れるものだからです。私たちの側に、更新のボタンはありません。
やることは2つだけです。
- 利用しているサーバー会社の「お知らせ」や「障害・メンテナンス情報」を見て、今回の件への対応が出ているかを確かめる
- 数日のうちに、もう一度サイトヘルスを開いて、最後の数字が上がったかを見る。上がっていなければ、サーバー会社に問い合わせる
8.1以前を使っている
8.1以前には、PHP公式からの修正版は出ません。PHP公式も、8.1以前はサポートが終わっているため、サポート中の版へ上げるよう案内しています。
レンタルサーバーなら、多くはサーバーの管理画面からPHPのバージョンを切り替えられます。8.3か8.4への切り替えを、今日か明日のうちに予定してください。手順は次の節にまとめます。
VPSや自分のサーバーで動かしている
更新するのは、あなた自身です。ConoHa VPSやさくらのVPS、AWSなどで、自分でPHPを入れている場合がこれにあたります。
WordPressのバックアップを取ってから、OSのパッケージを更新し、PHP-FPMやWebサーバーを再起動してください。
PHP公式によると、主なLinuxの配布元には事前に修正が渡されています。
一方で、remi(rpms.remirepo.net)という有志のリポジトリからPHPを入れている場合は、公開された日の時点で更新が出ていなかったため、配布元のパッケージへの切り替えを強く勧めています。
8.1以前から上げるときは、5つの順番で
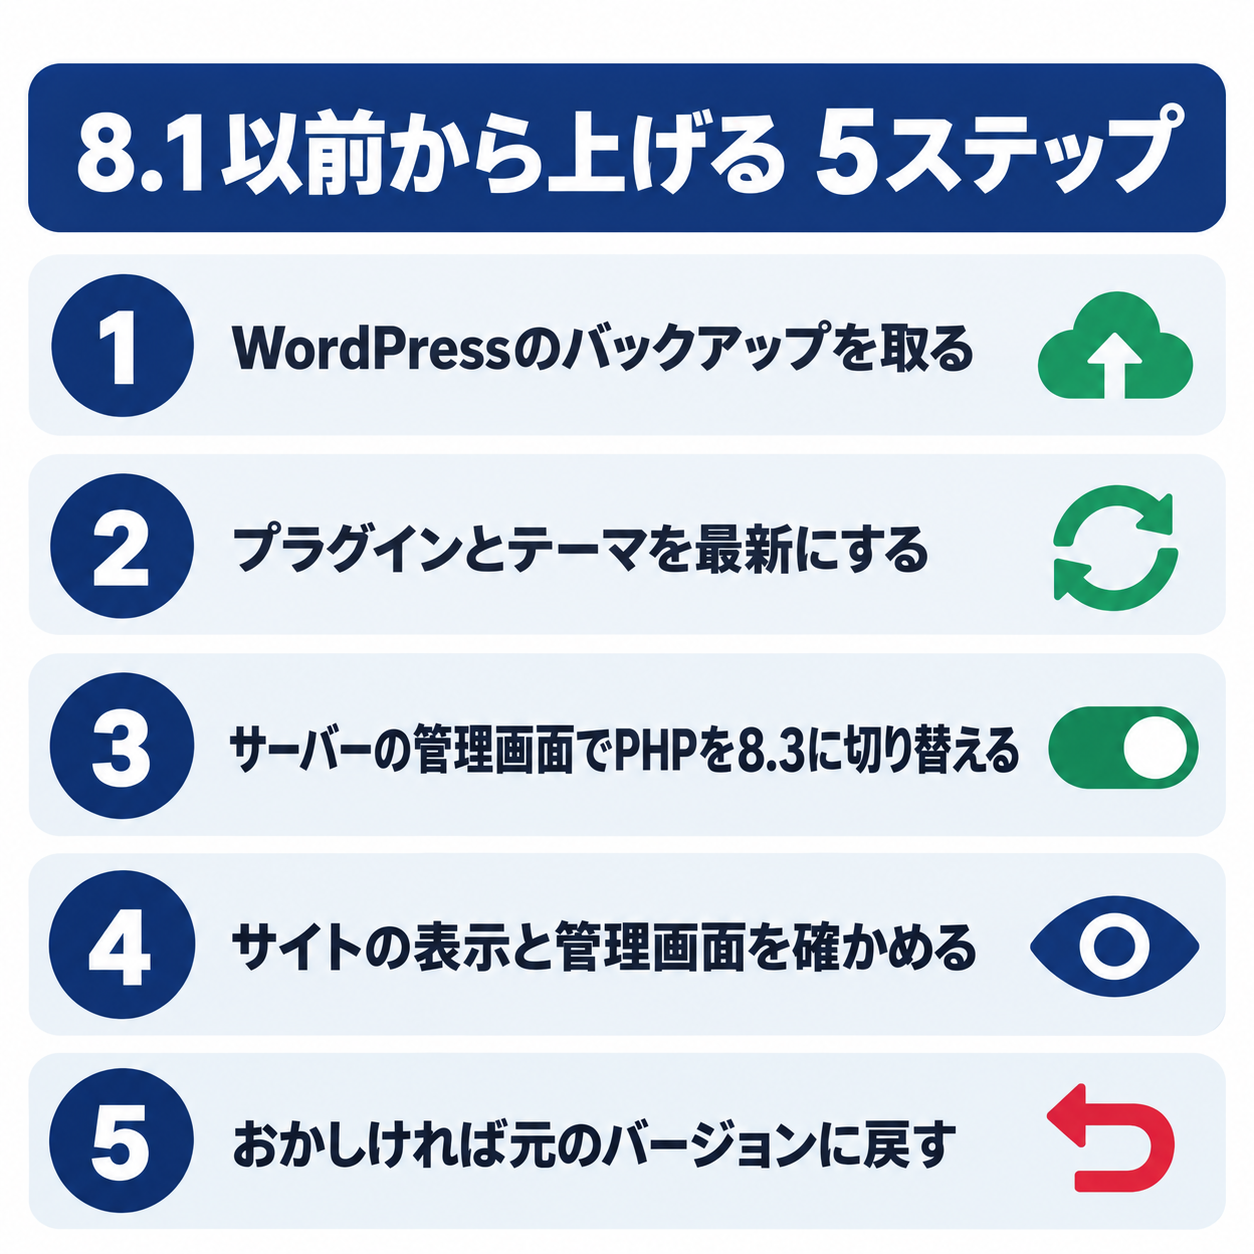
PHPを上げる前に、必ずWordPressのバックアップを取ります。古いプラグインやテーマが新しいPHPに対応しておらず、画面が真っ白になることがあるからです。
- WordPressのバックアップを取る:レンタルサーバーの自動バックアップに加えて、BackWPupやAll-in-One WP Migrationなどのプラグインで、ファイルとデータベースを手元に保存しておく
- プラグインとテーマを最新にする:新しいPHPへの対応は、更新で入っていることが多い。何年も更新されていないプラグインは、この機会に止めるか、別のものに替える
- サーバーの管理画面で、PHPを8.3に切り替える:多くのレンタルサーバーには、ドメインごとにPHPのバージョンを選ぶ画面がある。8.2は2026年12月31日でサポートが終わるので、選ぶなら8.3か8.4
- サイトの表示と管理画面を確かめる:トップページ、記事ページ、お問い合わせフォーム、管理画面へのログインを、実際に開いて見る
- おかしければ、元のバージョンに戻す:同じ画面で元のバージョンに戻せば、たいてい表示は戻る。そのうえで、原因のプラグインを探す
バックアップの言い方に気をつけてください。レンタルサーバーを使っている方に必要なのは「WordPressのバックアップ」(サイトのファイルとデータベース)です。サーバー全体の中身は、サーバー会社が管理しています。
VPSや自分のサーバーの方は、サーバーごとのバックアップ(スナップショット)もあると安心です。
すぐ更新できないサーバーは、公式の「つなぎの対策」を
自分のサーバーですぐに更新できない場合のために、PHP公式は攻撃の入り口を狭める設定を挙げています。ただし公式は、これは安全にするものではなく、アップデートだけが完全な対策だと書いています。あくまで、更新までのつなぎとして使ってください。
- session.upload_progress.enabled を 0 にして、PHPのワーカーを再起動する
- post_max_size を小さくする(ファイルのアップロードが要らないなら8M、要るなら32M。upload_max_filesize はそれより小さく)
- memory_limit を -1 にする(アプリ側から上書きできない形で設定する)
- PHP 8.5 を使っている場合は、fatal_error_backtraces を 0 にする
これらは、php.ini やPHP-FPMの設定、サーバーの設定に書きます。WordPressの側(.user.ini や ini_set)で書いても効かない、と公式は注意しています。レンタルサーバーの方は、この節は読み飛ばして大丈夫です。
便乗のメールに気をつける
PHPの脆弱性のような大きなニュースのあとは、便乗した偽のメールが増えます。「サーバーに脆弱性が見つかりました。こちらから更新してください」「アカウントが停止されます」といったメールのリンクは、押さないでください。
サーバー会社のお知らせは、ブックマークか、自分で検索して開いた公式サイトで確かめます。PHPの更新のために、私たちがメールのリンクからパスワードを入れることはありません。
私のサイトでやったこと
最後に、私のサイトで実際にやったことを並べます。
- 10月21日の夜、WordPressのサイトヘルスでPHPのバージョンを確かめた(8.3.35)
- 8.2以上でレンタルサーバー(XServer)なので、こちらの作業はなし。XServerは同じ日の16時から管理画面などを止めて、予防の対応をしていた
- このあと、サイトヘルスで最後の数字が8.3.36以上に上がったかを確かめる
やったことは、管理画面を1つ開いただけです。それでも、PHPの数字を見るまでは、何をすればいいかが決まりません。まだ見ていない方は、この記事を閉じる前に開いてみてください。
PHPの脆弱性 対策マニュアルをお渡しします
この記事の手順を、1つずつ進められる「WordPressのためのPHP脆弱性 対策マニュアル」にまとめました。PDFで、スマホでもそのまま開けます。
- 今日やること(5分)
- バージョン別・サーバー別の、やることの早見表
- 8.1以前から8.3へ上げる手順と、表示が崩れたときの戻し方
- VPS・自分のサーバーの更新の流れと、つなぎの設定
- 更新が入ったかの確かめ方と、便乗メールの見分け方
自分のサイトだけでなく、制作を頼まれたお客さまのサイトをまとめて確かめるときにも使えます。
受け取り方
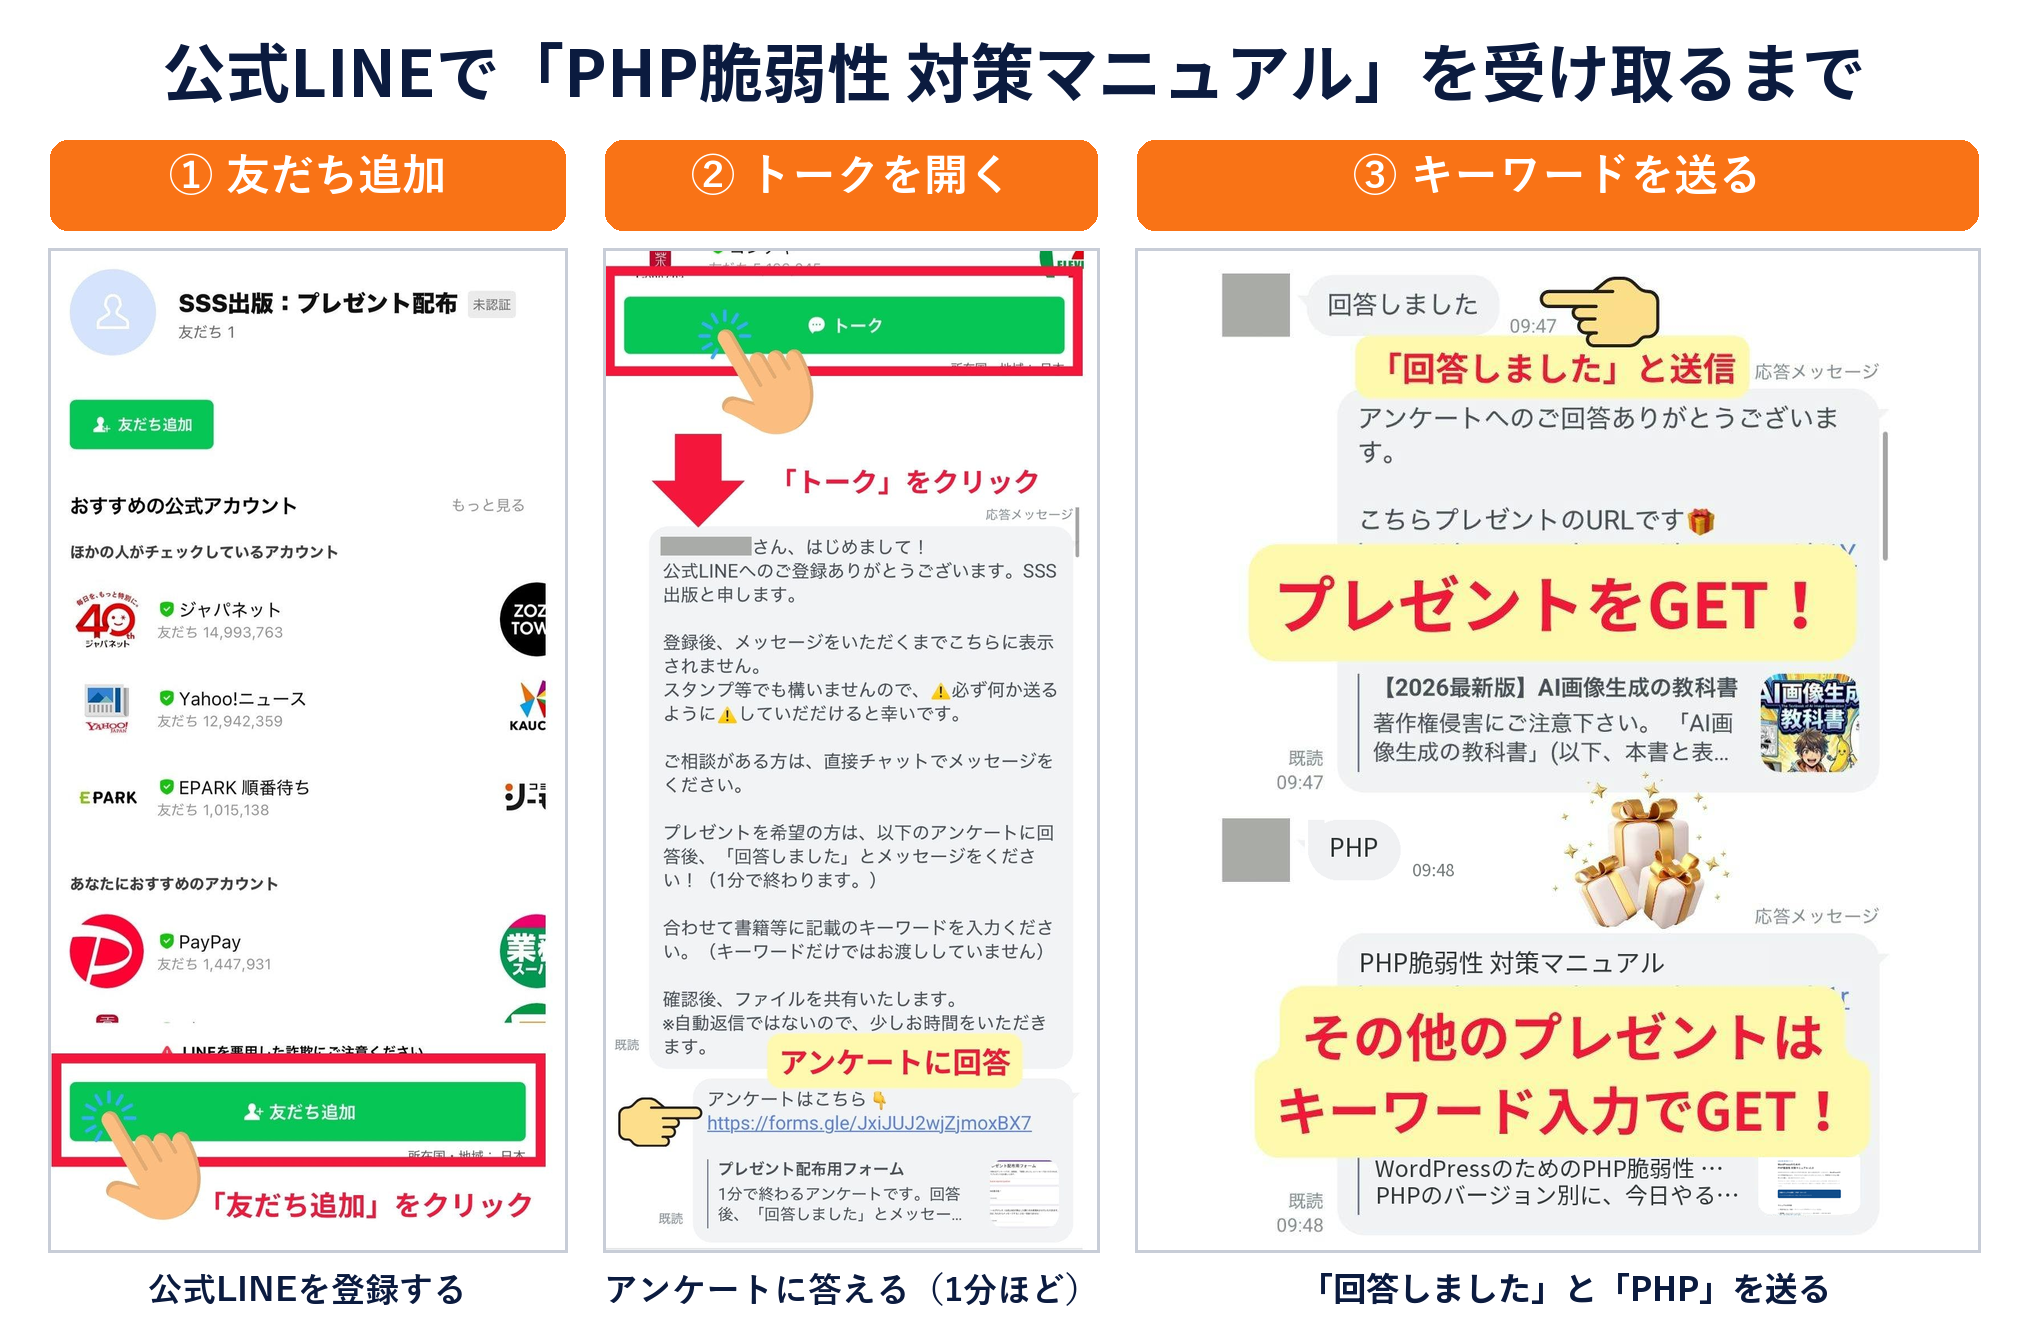
- 記事のいちばん下の画像から、公式LINEに登録する
- 届いたアンケートに答えて「回答しました」と送る
- キーワード「PHP」を送る
よくある質問
Q1.PHPの脆弱性とは、何が問題なのですか?
ログインしていない人が、外からサーバーに命令を実行させられるおそれのある穴が、2件見つかったことです。サイトの改ざんや情報の抜き取りにつながるので、PHP公式は今すぐ更新するよう呼びかけました。
Q2.WordPressのサイトも影響を受けますか?
WordPressはPHPの上で動いているので、対象になりえます。プラグインを最新にしていても、それだけでは防げません。まずサイトヘルスでPHPのバージョンを確かめてください。
Q3.PHPのバージョンはどこで確かめられますか?
WordPressの管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」の中の「PHPバージョン」です。サーバーの管理画面に入れなくても確かめられます。
Q4.レンタルサーバーなら、何もしなくて大丈夫ですか?
PHPが8.2以上なら、修正はサーバー会社がサーバー側で入れるので、持ち主の作業は基本的にありません。サーバー会社のお知らせを確かめ、数日のうちにPHPの最後の数字が上がったかを見てください。
Q5.PHPが8.1以前だったら、どうすればいいですか?
8.1以前には、PHP公式からの修正版は出ません。WordPressのバックアップを取り、プラグインとテーマを最新にしてから、サーバーの管理画面でPHPを8.3か8.4に切り替えてください。
Q6.修正が入ったかは、どうやって分かりますか?
サイトヘルスのPHPバージョンの数字が、8.3なら8.3.36以上、8.4なら8.4.27以上、8.2なら8.2.35以上、8.5なら8.5.12以上になっていれば、修正版が入っています。
Q7.バックアップは、サーバーのバックアップとWordPressのバックアップのどちらですか?
レンタルサーバーの方は、WordPressのバックアップ(サイトのファイルとデータベース)です。VPSや自分のサーバーの方は、それに加えてサーバーごとのバックアップもあると安心です。
おわりに
セキュリティのニュースは、大きく広がるほど「何をすればいいのか」が見えにくくなります。今回のPHPの脆弱性も、多くのWordPressのサイトで、最初にやることは数字を1つ見ることです。
数字を見て、8.2以上でレンタルサーバーなら、更新を待って確かめる。8.1以前か自分のサーバーなら、今日のうちに手を打つ。この記事が、管理画面を開くきっかけになればうれしいです。