

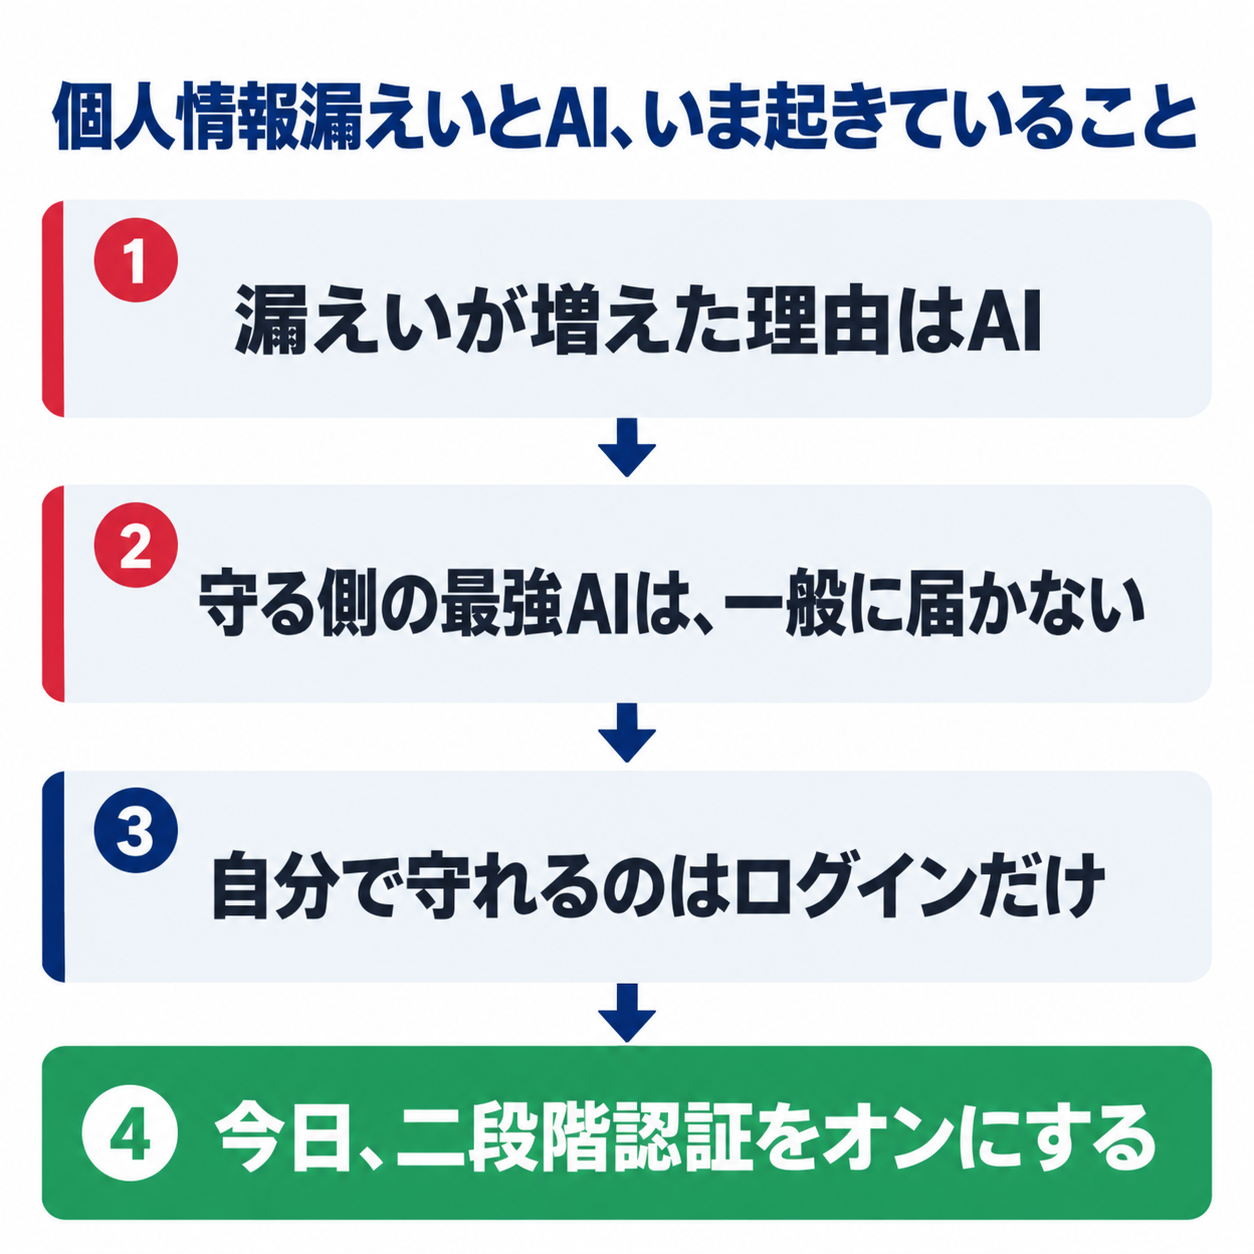
個人情報漏えいのニュースが、9月の終わりから止まりません。タイムズカーで約660万件、焼肉きんぐのアプリで約1,079万件。原因の大きな1つはAIです。攻撃する側はAIで弱点を探すようになりました。
一方で、守る側にいちばん効くAIは、一般の会社や私たちの手元には届いていません。
だから、企業が守り切ってくれるのを待つのはやめましょう。自分で守れるのは「ログイン」の入り口だけです。この記事では、なぜ今こうなっているのかを順に説明し、最後に二段階認証とワンタイムパスワードを今日オンにする手順をまとめます。
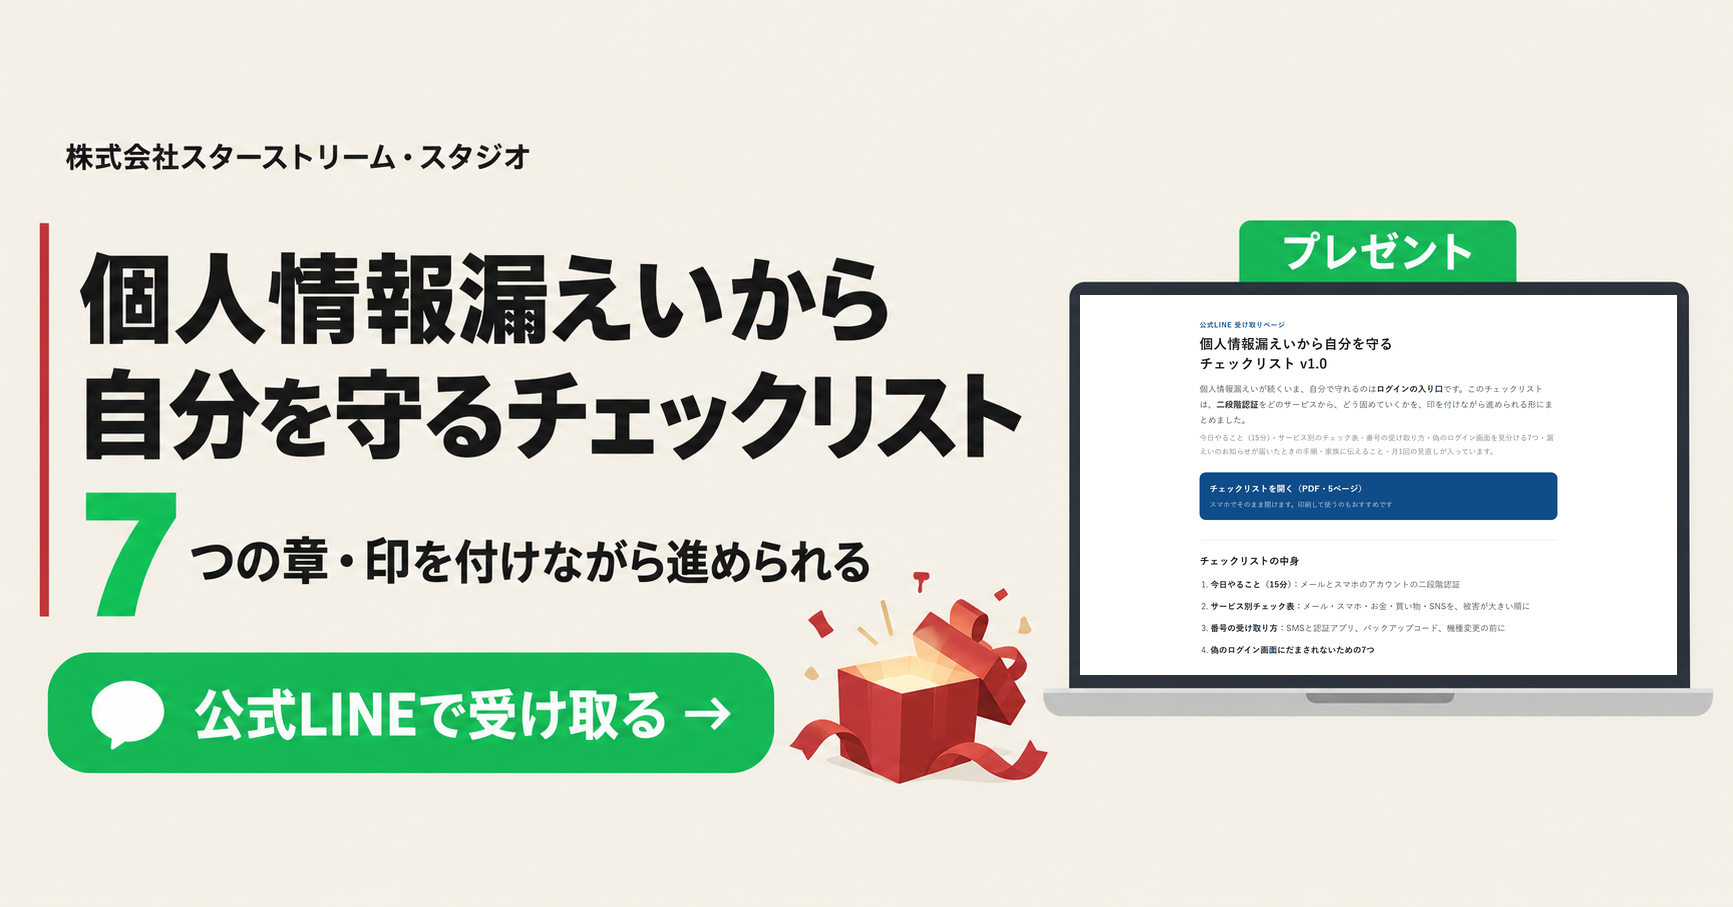
記事の最後では、この手順を印を付けながら進められるチェックリストを、公式LINEでお渡ししています。
私はふだん、AIを使った仕組みづくりや発信をしています。毎日AIを触っているからこそ、今回の流れには強い危機感があります。
9月の終わりから、漏えいのニュースが続いている
まず、ここ2週間ほどで発表された主な件です。
- タイムズカー(パーク24グループ):最大約660万アカウント。そのうち約160万件は、顔写真つきの運転免許証などの画像。すでに退会した人の情報も含まれる(9月28日発表)
- 焼肉きんぐ(物語コーポレーション):公式アプリの登録者ほぼ全員にあたる約1,079万件。メールアドレスや電話番号など(10月5日発表)
- 大和証券:委託先のサーバーへの不正アクセスで、約22万件が漏れた可能性(10月5日発表)
この前には、KDDIのメールシステムから約1,223万件が漏れ、そのうち約761万人分はパスワードも含まれていました。
東京商工リサーチの集計では、1,000万件を超える漏えいは、2012年から2025年までの14年間で3回でした。それが2026年は10月5日までで、もう3回起きています。
上場企業の100万件以上の漏えいも、2025年の6件に対して、今年はすでに10件です。
今年の個人情報漏えいは、件数も規模も、これまでと桁が違います。
なぜ今こんなに増えているのか ― 答えはAI
インターネットにつながっているシステムには、必ずどこかに弱点(セキュリティホール)があります。企業は弱点が見つかるたびに修正を当てて、穴をふさいでいます。
これまで、まだ誰も知らない弱点を見つけられるのは、ひと握りの腕のいいハッカーだけでした。AIがその「弱点探し」を自動でできるようにしてしまったのが、今起きていることです。
ニュース番組で解説していた立命館大学の上原哲太郎先生は、今年に入って攻撃の様子が変わったと話しています。以前は「データを人質にして身代金を取る」攻撃が中心でした。
今は情報を抜き取って、どこかに売っているような攻撃が増え、夏ごろから増え始めて、9月が特に多いそうです。
AIでプログラムの弱点を探して、侵入して、抜き取る。人の手でやっていた作業をAIに任せられるので、一度にたくさんの会社を狙えるようになりました。
日本の情報処理推進機構(IPA)が毎年出している「情報セキュリティ10大脅威」でも、2026年版の組織編で「AIの利用をめぐるサイバーリスク」が初めて登場して、いきなり3位に入っています。
守る側のいちばん強いAIは、私たちに届かない
ここからが、AIを発信している立場としていちばん伝えたいところです。
AnthropicというAI企業(ChatGPTと並ぶ「Claude」を作っている会社)は、2026年4月にClaude Mythos(クロード・ミトス)というAIを発表しました。
Anthropicの発表では、このAIは主要なOSやブラウザから、まだ誰も気づいていなかった弱点を数千件見つけています。
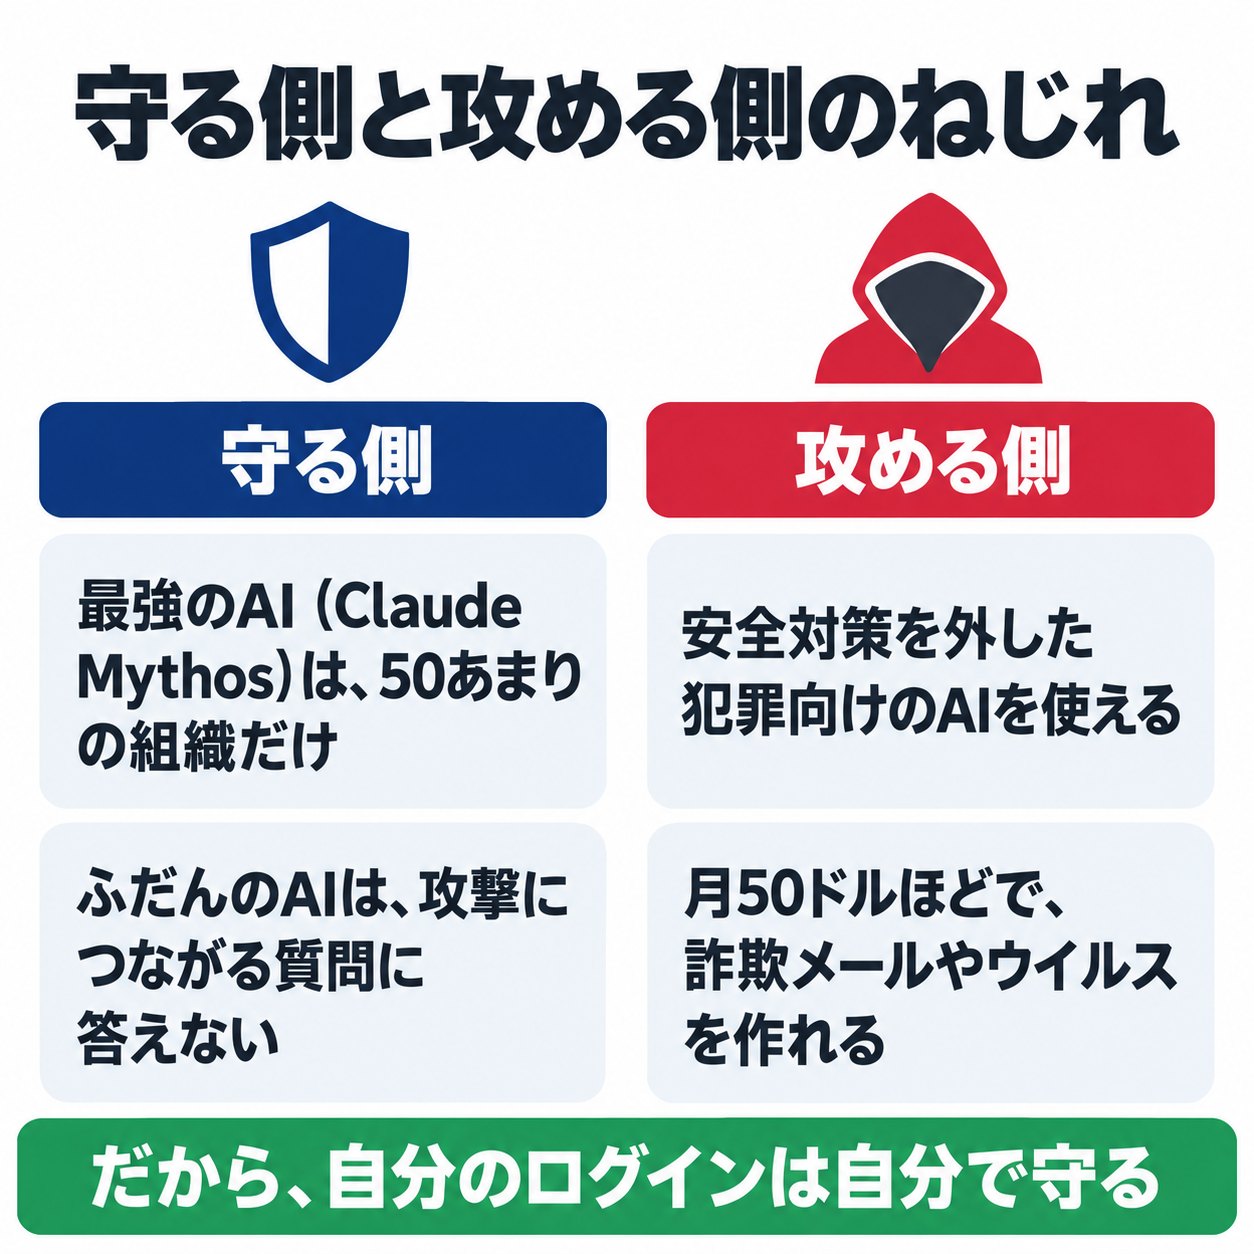
Anthropicはこのモデルを一般には公開しないと決めました。攻撃に使えるほど強すぎるからです。使えるのは、AWS・Apple・Google・Microsoftなど、自分たちのシステムの穴をふさぐ側の50あまりの組織だけです。
これは正しい判断です。ただ、そのぶん次のようなねじれが生まれています。
- 守る側:いちばん強いAIは、限られた大企業しか使えない。私たちがふだん使うChatGPTやClaudeには安全対策が入っていて、「この弱点を突く方法を教えて」と聞いても答えない
- 攻める側:安全対策を外した犯罪向けのAIを使える。セキュリティ会社のPalo Alto Networksの調査では、「WormGPT」という犯罪向けAIが月50ドルほどで売られていて、本物そっくりの詐欺メールやウイルスを作れる状態です
さらに言えば、安全対策の入ったAIでも、抜け道を探されることがあります。Anthropic自身が2025年8月に、自社のAIが17の組織への恐喝に悪用されていたことを公表しています。
つまり、AIで武装した攻撃者に、セキュリティの専門家がいない普通の会社が対抗するのは、もう難しいということです。焼肉きんぐのように本業がITではない会社は、アプリを外部の業者に任せています。
上原先生も、発注する側がセキュリティを確かめられず、漏れていることに気づいてさえいない会社も多いのではないかと話していました。
会社が守り切ってくれる前提は、もう置かないほうがいい。ここが、この記事の出発点です。
漏れた情報は、こうやって悪用される
「名前やメールアドレスが漏れたくらいで、何が困るの?」と思う人もいるはずです。悪用はこう進みます。
入り口は「パスワードの使い回し」
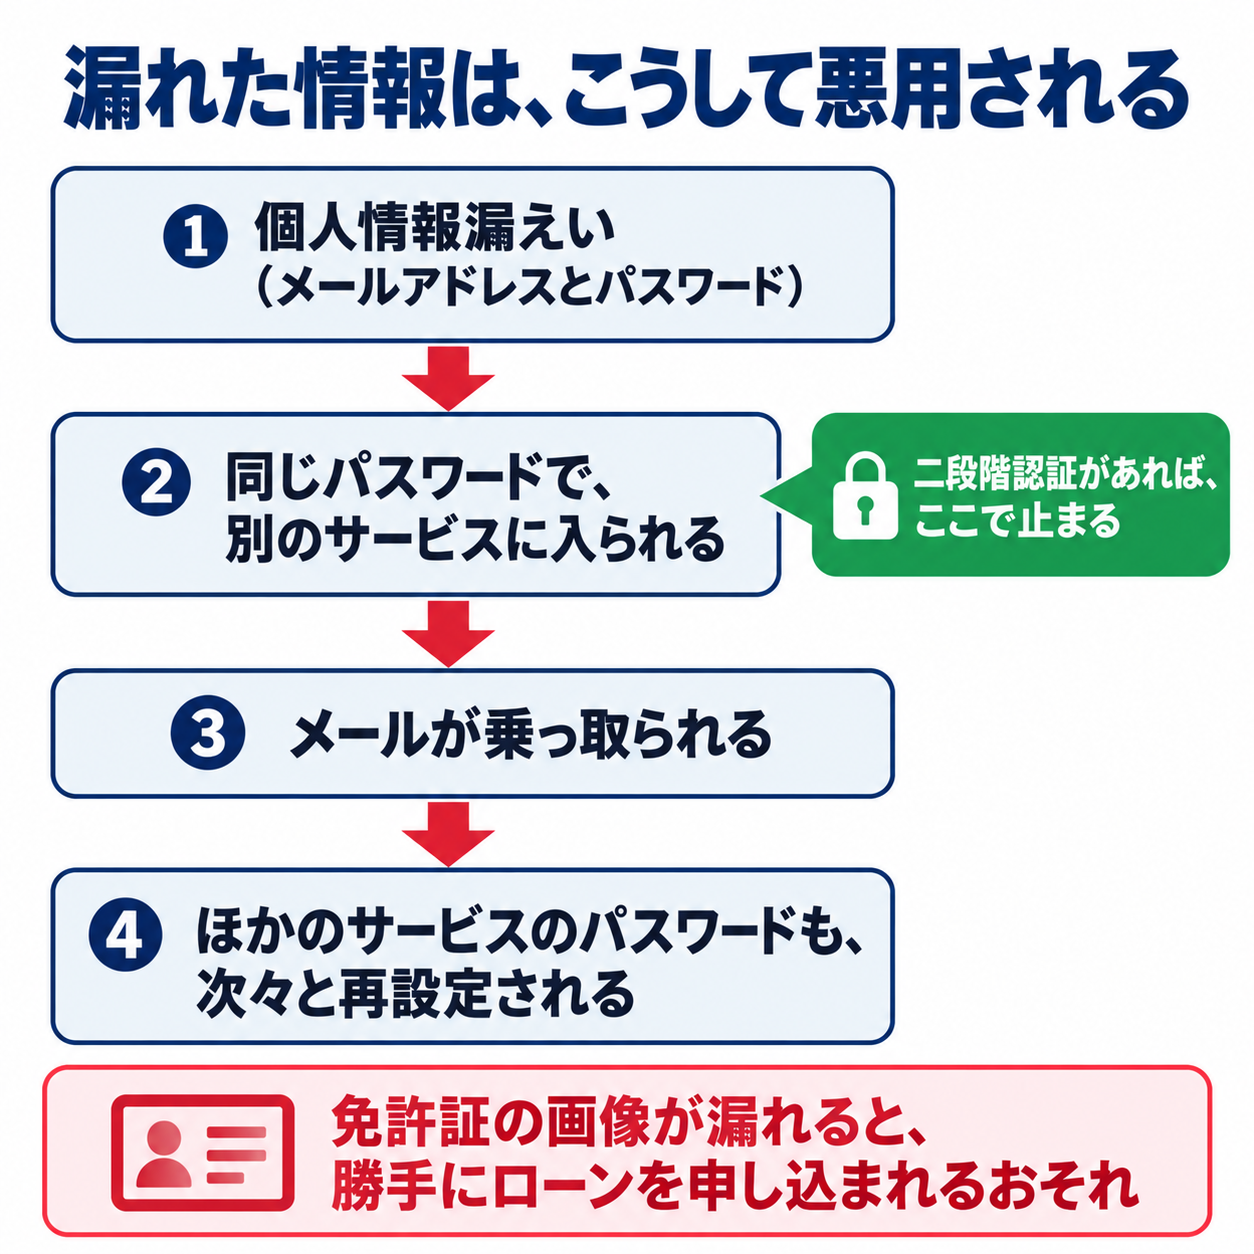
いちばん多いのが、個人情報漏えいで出たメールアドレスとパスワードを、別のサービスで片っ端から試すやり方です。たとえば焼肉きんぐのアプリと、ネット銀行やAmazonで同じパスワードを使っていたら、そのまま入られてしまいます。
上原先生も「何と言ってもパスワード」と話していました。どこか1か所から漏れると、同じパスワードがほかのサイトでも試されるからです。
メールが乗っ取られると、ほかも芋づる式に
特に怖いのが、メールのアカウントです。ほとんどのサービスは、パスワードを忘れたときの再設定をメールで受け付けます。メールに入られると、メールで登録しているほかのサービスのパスワードまで、次々と再設定されてしまいます。
免許証の画像は、借金に使われる
タイムズカーの件で専門家がいちばん心配しているのが、運転免許証の画像です。これを使って、カードローンや消費者金融の口座を勝手に作られ、自分の名前で借金をされるおそれがあります。
断片的な情報も、AIでつなぎ合わされる
漏れた情報は、1つだけなら断片です。ただ、メールアドレスや電話番号を手がかりに、別々の漏えいの情報をつなぎ合わせることができます。この作業も、AIを使えばずっと簡単になります。
自分で守れるのは「ログイン」だけ ― 二段階認証を今日オンにする
ここまで読むと怖くなるかもしれません。それでも、私たちにできることははっきりしています。
会社のサーバーの弱点は、私たちにはふさげません。一方で、情報が漏れても、ログインさえ破られなければ、乗っ取りは防げます。そのための仕組みが二段階認証です。
二段階認証は、パスワードに加えて、スマホに届く番号(ワンタイムパスワード)や、スマホでの承認を求める仕組みです。パスワードが漏れていても、犯人の手元にはあなたのスマホがありません。だから入れません。
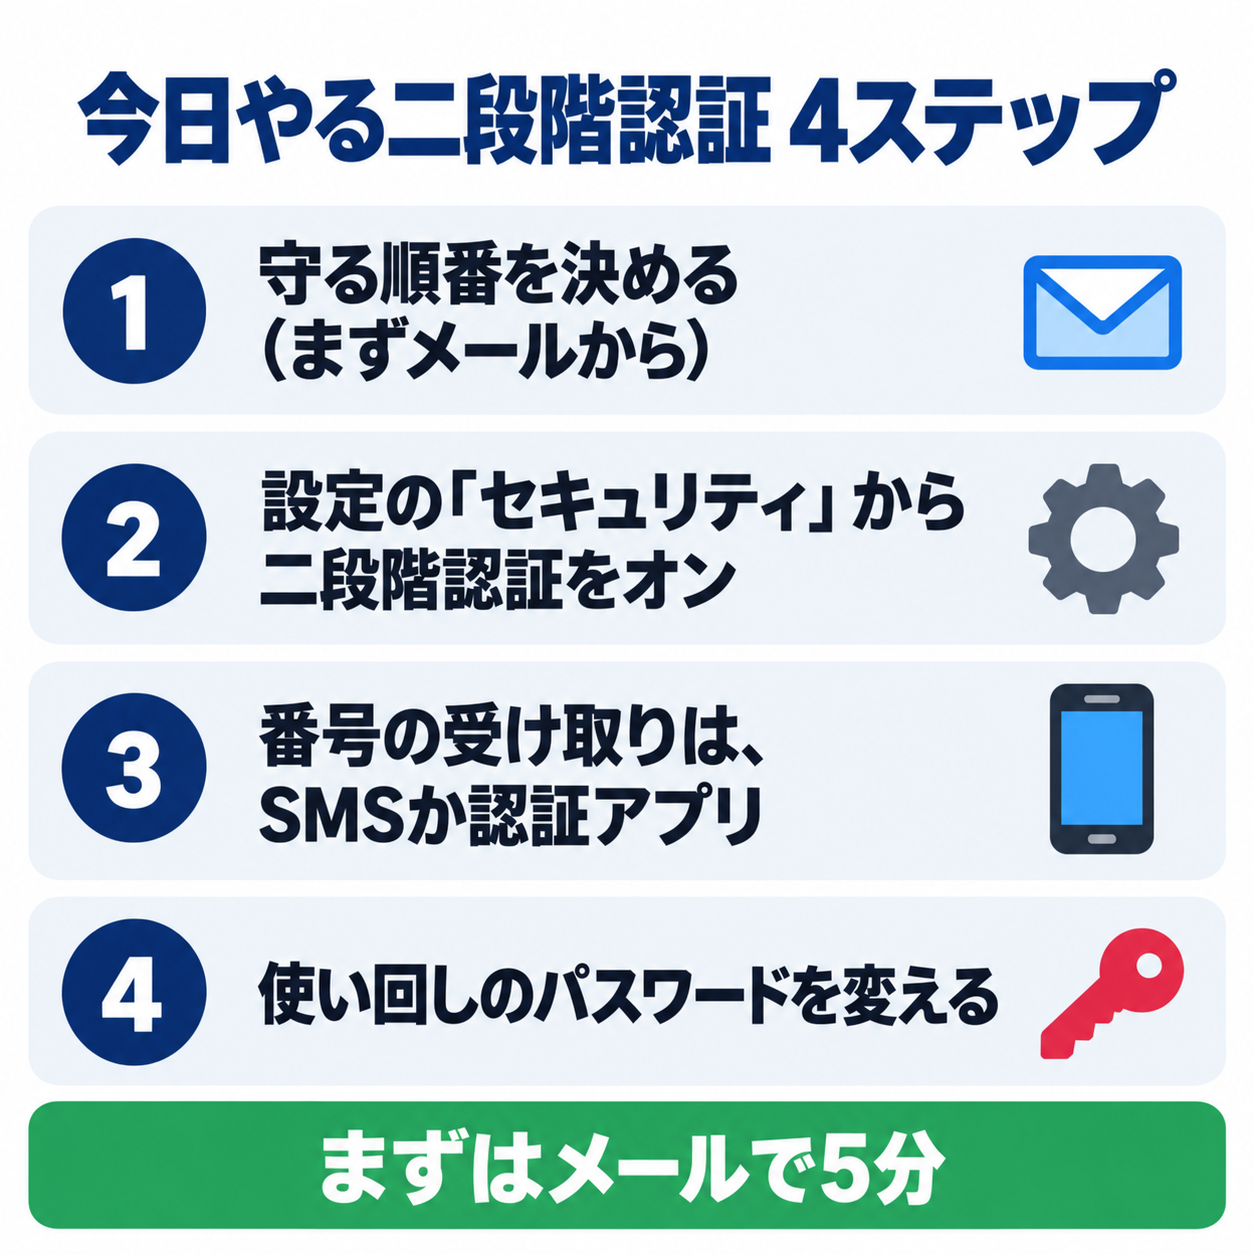
手順1:守る順番を決める
全部を一度にやらなくて大丈夫です。乗っ取られたときの被害が大きい順に、上から片づけます。
- メール(Gmail、Yahoo!メール、プロバイダのメールなど)
- スマホのアカウント(AppleのApple Account、Googleアカウント)
- お金に関わるもの(ネット銀行、証券、クレジットカード、PayPayなどの決済)
- 買い物(Amazon、楽天など)
- SNS(LINE、Instagram、Xなど)
メールが最初なのは、ほかのサービスのパスワード再設定の鍵を持っているからです。
手順2:設定の「セキュリティ」から二段階認証をオンにする
どのサービスも、設定の中の「セキュリティ」や「ログイン」の項目にあります。名前はサービスによって少しずつ違い、「2段階認証プロセス」「2ファクタ認証」「多要素認証」などと書かれています。
たとえばGoogleアカウントなら、アカウントの設定の「セキュリティ」の中に「2段階認証プロセス」があります。画面の案内に沿って、スマホを登録すれば終わります。1つにつき数分です。
手順3:番号の受け取り方を選ぶ
番号の受け取り方は、だいたい次の2つから選べます。
- SMS(ショートメッセージ)で受け取る:いちばん手軽。まずはこれで十分です
- 認証アプリで受け取る:Google AuthenticatorやMicrosoft Authenticatorなどのアプリに、30秒ごとに変わる番号が出ます。SMSより乗っ取られにくいので、慣れたらこちらに切り替えます
大事なのは、オフのままにしないことです。SMSでも、オフよりはるかに安全です。
手順4:パスワードの使い回しをやめる
二段階認証と一緒に、同じパスワードを使っているサービスから順にパスワードを変えます。全部覚える必要はありません。iPhoneやAndroid、Chromeなどのブラウザには、パスワードを自動で作って保存してくれる機能があります。
それに任せれば、サービスごとに別のパスワードにできます。
二段階認証でも、1つだけ気をつけること
二段階認証にも弱点が1つあります。偽のログイン画面に、パスワードと二段階認証の番号まで自分で入れてしまうことです。
本物そっくりの偽サイトに誘導し、入力された番号を犯人がその場で本物のサイトに打ち込む手口があります。フィッシング対策協議会も、ワンタイムパスワードはこの手口で破られることがあると注意を呼びかけています。
防ぎ方は1つです。メールやSMSのリンクからログインしない。銀行や証券のサイトは、ブックマークか公式アプリから開きます。「アカウントが停止されます」「不正利用を確認しました」と急がせるメールほど、偽物を疑ってください。
さらに強くしたい人へ:パスキー
最近は、パスキーという新しいログインの方法を使えるサービスが増えています。パスワードの代わりに、スマホの顔認証や指紋認証でログインする仕組みです。
パスキーは、本物のサイトにしか反応しません。偽サイトに誘導されても、そもそも使えないので、だまされて入力してしまう心配がありません。英国の政府機関(NCSC)も、「使えるサービスならパスキー、使えなければ二段階認証」を勧めています。
GoogleやApple、Amazon、Yahoo! JAPANなどで使えます。設定の「セキュリティ」に「パスキー」の項目があれば、二段階認証の次の一歩として試してみてください。
漏えいのお知らせが届いたら、やること3つ
「あなたの情報が漏れました」というメールや手紙が届いたら、次の3つをやります。
1.同じパスワードを使っているサービスのパスワードを変える
漏れたサービスだけでなく、同じパスワードを使っているほかのサービスも全部です。終わったら、そのサービスで二段階認証をオンにします。
2.免許証の画像が漏れたなら、信用情報機関に届け出る
信用情報機関とは、カード会社や銀行、消費者金融が、お金を貸す前に申込者の情報を確かめる先です。CIC・JICC・全国銀行個人信用情報センター(KSC)の3つがあり、「本人確認書類が漏れた」と申告しておく仕組みがあります。
そうすると、誰かがあなたの免許証で申し込んできたときに、審査する会社に注意をうながせます。手数料がかかる場合もあるので、各機関の案内を確かめてください。
3.「お詫び」をよそおった偽メールに気をつける
漏えいのあとは、漏えいした会社を名乗る偽のメールが届きやすくなります。「補償の手続きはこちら」といったリンクは押さず、会社の公式サイトに自分でアクセスしてお知らせを確かめます。
今日やることは、これだけ
最後に、今日やることを1つにまとめておきます。
まずメールのアカウントで、二段階認証をオンにしてください。時間にして5分ほど。それが終わったら、スマホのアカウント、お金に関わるサービスと、上から順に進めていけば大丈夫です。
情報を預けている会社の守りを、私たちは強くできません。それでも、ログインの入り口を固めておけば、情報が漏れても乗っ取りは防げます。この記事を読み終えたら、そのままスマホの設定を開いてみてください。
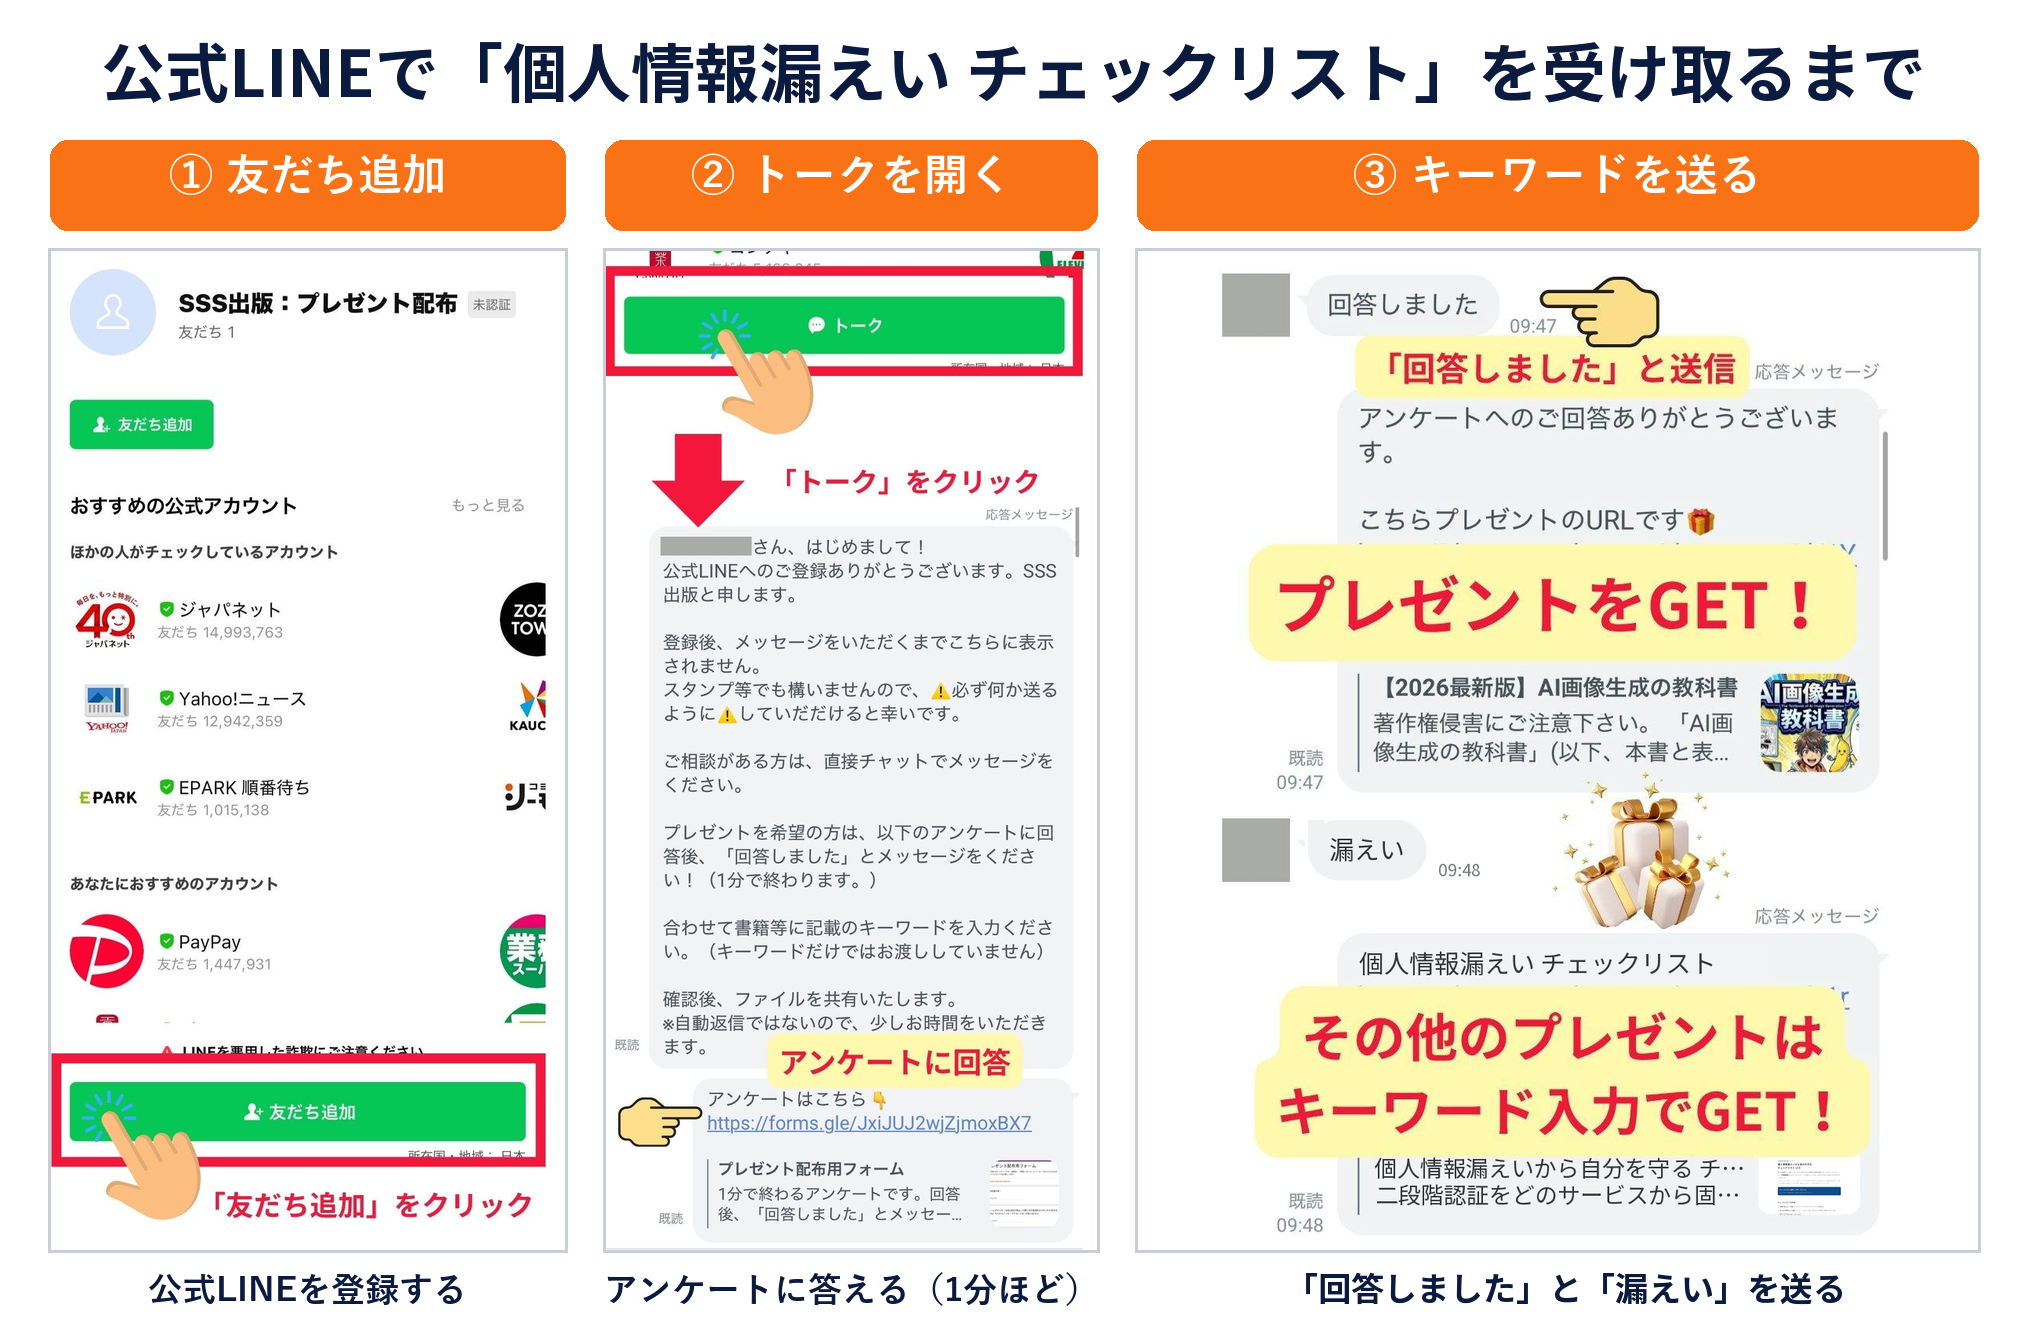
個人情報漏えいから自分を守るチェックリストをお渡しします
この記事の手順を、印を付けながら進められる「個人情報漏えいから自分を守る チェックリスト」にまとめました。PDFで5ページ、スマホでそのまま開けます。
- 今日やること(15分)
- メール、スマホ、お金、買い物、SNSを、被害が大きい順に並べたサービス別のチェック表
- 番号の受け取り方とバックアップコード、機種変更の前に確かめること
- 偽のログイン画面にだまされないための7つ
- 漏えいのお知らせが届いたときの手順(当日、免許証の画像が漏れたとき、その後の1〜3か月)
- 家族に伝えること、月1回の見直し
一度で全部やらなくても大丈夫なように、上から順に進める形にしています。ご家族の分を一緒に確かめるときにも使えます。
受け取り方
- 記事のいちばん下の画像から、公式LINEに登録する
- 届いたアンケートに答えて「回答しました」と送る
- キーワード「漏えい」を送る
よくある質問
Q1.個人情報漏えいがこんなに増えているのはなぜですか?
AIを使って、システムの弱点を自動で探せるようになったからです。人の手でやっていた弱点探しをAIに任せられるので、一度にたくさんの会社を狙えるようになりました。
Q2.Claude Mythos(クロード・ミトス)とは何ですか?
AI企業のAnthropicが2026年4月に発表したAIです。まだ誰も気づいていないシステムの弱点を数千件見つけたと発表されています。攻撃に使えるほど強いため一般には公開されず、システムを守る側の一部の組織だけが使っています。
Q3.ChatGPTやClaudeで、自分のサイトの弱点を調べられますか?
一般向けのChatGPTやClaudeには安全対策が入っていて、攻撃につながる質問には答えません。守る目的でも、専門的な弱点探しは難しいのが現状です。
Q4.二段階認証とは何ですか?
パスワードに加えて、スマホに届く番号やスマホでの承認を求めるログインの仕組みです。パスワードが漏れても、犯人の手元にあなたのスマホがなければログインできません。
Q5.二段階認証は、SMSと認証アプリのどちらがいいですか?
まずはSMSで十分です。オフのままにするより、はるかに安全です。慣れたら、より乗っ取られにくい認証アプリに切り替えます。
Q6.ワンタイムパスワードがあれば、絶対に安全ですか?
偽のログイン画面に自分で番号を入れてしまうと、破られることがあります。メールやSMSのリンクからはログインせず、ブックマークか公式アプリから開いてください。さらに強くしたいなら、偽サイトでは使えないパスキーがおすすめです。
Q7.運転免許証の画像が漏れたら、どうすればいいですか?
信用情報機関(CIC・JICC・全国銀行個人信用情報センター)に、本人確認書類が漏れたことを申告できます。あなたの免許証で誰かがローンなどを申し込んだときに、審査する会社に注意をうながせます。
おわりに
AIは、私たちの仕事や生活を便利にしてくれる道具です。同じ道具が、攻撃する側の手にも渡っています。そして今は、いちばん強い守りのAIほど、私たちの手元から遠いというねじれた状態です。
だからこそ、自分の手でできる守りは、今日のうちに固めておきたいところです。二段階認証は、AIの時代に私たち一人ひとりが持てる、いちばん手軽で効く守りです。この記事が、設定を開くきっかけになればうれしいです。